Безопасная виртуальная машина песочница для запуска ненадежных ИИ-агентов
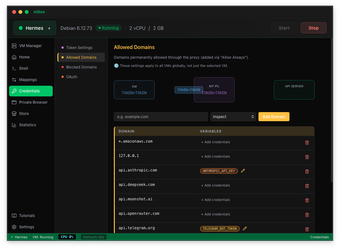
nilbox, от Rednakta, предоставляет песочницу безопасности для рабочего стола, которая изолирует ненадежные AI-агенты и серверы MCP в виртуальной машине Linux. Приложение выполняет код гостя внутри изолированной виртуальной машины, при этом удерживая учетные данные API вне гостя с помощью замены токенов на стороне хоста и контролируемой исходящей политики. Ключевые преимущества включают изоляцию на уровне виртуальной машины и среду без токенов для гостя. Оно нацелено на разработчиков AI и исследователей безопасности, которым необходимо тестировать агентов, не раскрывая секреты хоста.
Для каких задач вы можете использовать инструмент?
Приложение запускает немодифицированные AI-агенты, закрытые бинарные файлы и ненадежные пакеты внутри изолированной виртуальной машины, позволяя разработчикам выполнять сторонний код без изменения исходных артефактов. Оно также размещает серверы Model Context Protocol и предлагает мост MCP, который соединяет инструменты, размещенные в ВМ, с хост-приложениями через VSOCK, что поддерживает рабочие процессы, требующие локальной конечной точки агента или интеграции с настольными клиентами.
Насколько сильна защита учетных данных на практике?
Учетные данные остаются на хосте, в то время как гость видит только токены-заполнители, а прокси на стороне хоста избирательно заменяет реальные ключи для проверенных конечных точек. Исходящий трафик ограничен доменом и требует одобрений, что снижает риск удалительной эксфильтрации. Использование полной Linux ВМ вместо совместного использования ядра хоста уменьшает поверхность атаки по сравнению с контейнерными подходами.
Как выглядит настройка и необходимые вводимые данные?
Приложение доступно как настольное приложение для Windows, macOS и Linux и разработано с использованием Rust и Tauri. Сборка из исходников требует Node.js 18 или новее и инструментальную цепочку Rust. Поскольку оно запускает полную ВМ, ожидайте более высокое использование ресурсов, чем в контейнеризованной песочнице; загруженные агенты и серверные бинарные файлы выполняются внутри гостя без модификации.
Практичен ли инструмент для рабочих процессов разработчиков?
Инструмент перехватывает переменные окружения и сетевые вызовы на уровне хоста, поэтому агенты и серверы MCP работают без изменений кода. Этот дизайн подходит для тестирования с акцентом на безопасность и экспериментальных установок, используемых разработчиками и исследователями, но требует интеграционной работы для добавления ВМ в CI или локальные конвейеры. Обратная связь от специалистов по AI и MCP отмечает его полезность для тестирования моделей угроз.
Практичный выбор для команд, сосредоточенных на безопасности, готовых интегрировать ВМ
Этот инструмент является практичным вариантом для разработчиков ИИ и исследователей безопасности, которым нужен ориентированный на безопасность песочница для запуска ненадежных агентов. Проект является открытым исходным кодом и в целом хорошо воспринимается в сообществах ИИ и MCP, что поддерживает предварительную проверку кода перед развертыванием. Команды, готовые к инженерной интеграции, могут использовать его для контролируемых экспериментов и валидации моделей угроз, а не для случайных испытаний на рабочем столе.